



Kibertəhlükəsizlik mütəxəssisləri Windows əməliyyat sistemi üçün hazırlanmış VOLTA-AUTODOXER adlı yeni zərərli proqram aşkarlayıblar. Proqramın əsas xüsusiyyəti oğurladığı məlumatları süni intellekt vasitəsilə təhlil edərək potensial qurbanların maddi vəziyyətini qiymətləndirməsi və kibercinayətkarlar üçün daha gəlirli hədəfləri müəyyənləşdirməsidir.
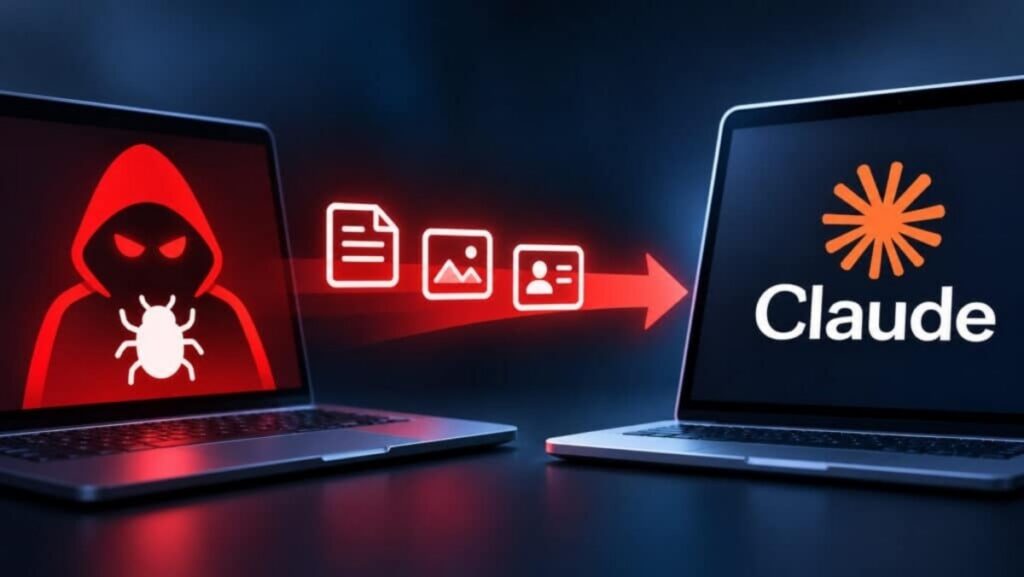
Cisco Talos tədqiqat qrupunun məlumatına görə, VOLTA-AUTODOXER yoluxduğu kompüterdən mümkün qədər çox şəxsi və maliyyə məlumatı toplayır. Daha sonra həmin məlumatları süni intellekt modelinə göndərərək istifadəçinin nə qədər dəyərli hədəf olduğunu qiymətləndirir.
Zərərli proqram standart olaraq Anthropic şirkətinin Claude Opus 4.6 modelindən istifadə etmək üçün hazırlanıb. Süni intellektə göndərilən təlimatda modeldən kəşfiyyat analitiki kimi davranmaq, qurbanın maliyyə potensialını qiymətləndirmək və təhlükəsizlik səviyyəsini təhlil etmək tələb olunur.
Bu zaman istifadəçinin parollarının etibarlılığı, hesablarının qorunma səviyyəsi və mümkün hücumdan əldə edilə biləcək maddi qazanc nəzərə alınır.
Claude sorğunu yerinə yetirməkdən imtina edərsə, proqram alternativ olaraq Moonshot AI şirkətinin Kimi K2 və Google-ın Gemini 2.5 Flash modellərinə müraciət edə bilir. Süni intellekt xidmətlərindən heç biri işləmədikdə isə toplanmış məlumatlar analiz edilmədən Telegram vasitəsilə kibercinayətkarlara göndərilir.
VOLTA-AUTODOXER-in məlumat toplama imkanları kifayət qədər genişdir. Proqram brauzerlərdə saxlanılan parolları, kuki fayllarını, bank kartı məlumatlarını, elektron poçt hesablarını, Microsoft OAuth tokenlərini, ekran görüntülərini, SSH konfiqurasiyalarını və bulud xidmətlərinə giriş məlumatlarını ələ keçirməyə çalışır.
Bundan əlavə, Thunderbird və Outlook poçt proqramları, Discord hesabları və Roblox profilləri də hədəfə alınır.
Proqram istifadəçinin maliyyə vəziyyətini müəyyənləşdirmək üçün müxtəlif xidmətlərdən əldə etdiyi məlumatları birləşdirir. Məsələn, Amazon, Walmart, PayPal, DoorDash və Uber Eats kimi platformalardakı sifariş və ödəniş məlumatlarından yaşayış ünvanını və alış-veriş vərdişlərini müəyyənləşdirmək üçün istifadə edir.
Roblox hesablarında saxlanılan virtual əşyaların dəyəri də ayrıca qiymətləndirilir. Bunun üçün Rolimons platformasındakı məlumatlardan yararlanılır.
Əgər kompüterdə kriptovalyuta pulqabısı aşkarlanarsa, proqram yalnız onun məlumatlarını köçürməklə kifayətlənmir. O, istifadə zamanı pulqabısının məzmununa birbaşa giriş əldə etməyə də cəhd göstərir.
Toplanmış məlumatlar əsasında hər bir qurban üçün ayrıca rəqəmsal dosye hazırlanır. Buraya şəxsin təxmini yaşı, yaşayış ünvanı, iş yeri, şirkətinin domeni, bank kartlarının son dörd rəqəmi və digər şəxsi məlumatlar daxil edilir.
Daha sonra süni intellekt bu dosyeni təhlil edərək həmin istifadəçinin kibercinayətkarlar üçün nə dərəcədə gəlirli hədəf olduğunu müəyyənləşdirir.
Cisco Talos mütəxəssislərinin fikrincə, VOLTA-AUTODOXER kibercinayətkarlara xidmət kimi təqdim edilmək üçün hazırlanmış ola bilər. Proqramın quruluşu müxtəlif şəxslərin öz Telegram kanallarını və süni intellekt xidmətlərinə giriş açarlarını əlavə edərək ayrıca icra faylları yaratmasına imkan verir.
Beləliklə, hücum edən şəxslər mürəkkəb texniki infrastruktur yaratmadan qurbanlar haqqında hazırlanmış hesabatları birbaşa Telegram üzərindən əldə edə bilərlər.
Zərərli proqramın digər xüsusiyyəti bəzi müasir təhlükəsizlik mexanizmlərindən yayınmağa çalışmasıdır. Məsələn, o, Google Chrome brauzerini qrafik interfeys olmadan işə salaraq App-Bound Encryption adlı məlumatların qorunması mexanizmini aşmağa cəhd edir.
Mütəxəssislər bildirirlər ki, Chrome-un bu rejimdə işə salınmasını məhdudlaşdıran təhlükəsizlik siyasətləri sözügedən üsulun qarşısını ala bilər. Lakin bu tədbir proqramın digər məlumat oğurlama imkanlarını tamamilə aradan qaldırmır.
VOLTA-AUTODOXER məlumatların toplanması başa çatdıqdan sonra əsas icra faylını avtomatik silə bilir. Bununla belə, yoluxmuş kompüterdə volta_debug.txt adlı fayl qala bilər. Həmin faylda hansı məlumatların toplandığı və süni intellektə göndərilən sorğuların nəticələri barədə qeydlər saxlanılır.
Təhlükəsizlik mütəxəssisləri yoluxma halında istifadəçilərə parollarını dəyişməyi, aktiv giriş sessiyalarını ləğv etməyi, API açarlarını və autentifikasiya tokenlərini yeniləməyi tövsiyə edirlər.
Qeyd edək ki, VOLTA-AUTODOXER-in yalnız varlı şəxslərə hücum etdiyi təsdiqlənməyib. Proqram müxtəlif istifadəçilərdən məlumat toplamaq və onların arasından maliyyə baxımından daha cəlbedici hədəfləri seçmək üçün hazırlanıb.
Yeni zərərli proqram süni intellektin kibercinayətkarlıqda istifadəsinin fərqli istiqamətini nümayiş etdirir. Bu halda süni intellekt birbaşa hücumu həyata keçirmək üçün deyil, oğurlanmış məlumatları təhlil etmək və cinayətkarların hansı qurbana daha çox diqqət ayırmalı olduğunu müəyyənləşdirmək üçün istifadə olunur.