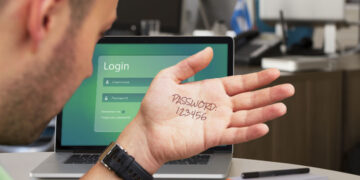




Kibertəhlükəsizlik sahəsində ən çox xəbərdarlıq edilən səhvlərdən biri milyonlarla insanın şəxsi məlumatlarının ələ keçirilməsinə səbəb olub. Danimarkada əhali qeydiyyatı sisteminə giriş imkanı olan şirkətin hesablarında son dərəcə sadə «123456» şifrəsindən istifadə edildiyi üzə çıxıb.
Hadisə nəticəsində 8,8 milyon nəfərin ad, ünvan və fərdi identifikasiya nömrələrinin ələ keçirildiyi bildirilir. Məlumatlar arasında həm hazırda yaşayan, həm də vəfat etmiş şəxslərin qeydləri var.
Hücumun birbaşa dövlət qurumunun sistemlərinə deyil, ölkənin CPR adlı əhali qeydiyyatı bazasına qanuni giriş icazəsi olan Pays ApS şirkətinə qarşı həyata keçirildiyi müəyyənləşib. Şirkət müştərilərinə kommersiya məlumatlarının yoxlanılması kimi xidmətlər göstərmək üçün bu bazadan istifadə edirdi.
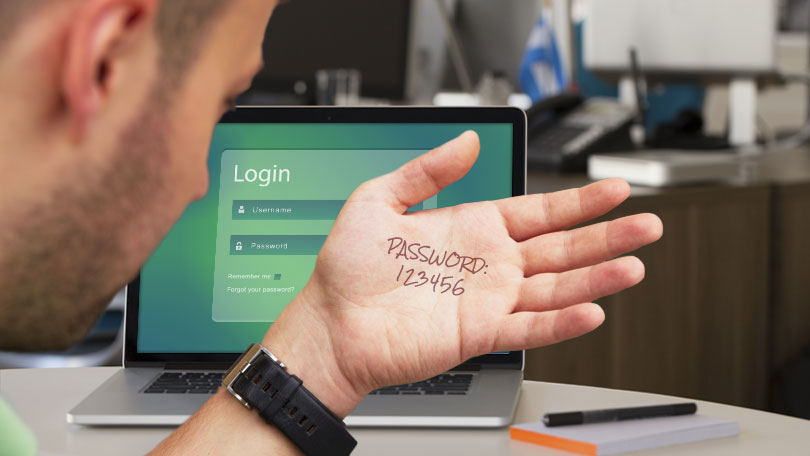
Hücumu həyata keçirdiyini iddia edən şəxs Danimarkanın Politiken nəşrinə açıqlamasında ən azı üç şirkət hesabında eyni zəif şifrənin istifadə olunduğunu bildirib. Söhbət dünyada ən çox istifadə edilən və asanlıqla təxmin oluna bilən «123456» şifrəsindən gedir.
Məlumata görə, hücum sentyabrın 10-dan 20-dək, təxminən 10 gün davam edib. Bu müddətdə CPR sisteminə 14 milyona yaxın avtomatlaşdırılmış sorğu göndərilib.
Hadisənin aşkarlanması isə qeyri-adi sorğu aktivliyi sayəsində mümkün olub. Danimarkanın Araşdırma, Təhsil və Rəqəmsallaşma Nazirliyinin əməkdaşlarından biri Pays ApS şirkətinin məlumat bazasına həddindən artıq çox müraciət etdiyini müşahidə edib. Bundan sonra şirkətin sistemə giriş fəaliyyəti araşdırılmağa başlanıb.
Hücumu üstləndiyini iddia edən şəxs əldə etdiyi məlumatları satmaq və ya internetdə yaymaq niyyətində olmadığını söyləyib. Lakin bu açıqlama oğurlanan məlumatların təhlükəsizliyinə zəmanət vermir.
Hadisə bir daha göstərir ki, kibertəhlükəsizlik üçün təkcə mürəkkəb texnologiyalardan istifadə etmək kifayət deyil. Ən sadə təhlükəsizlik qaydalarına əməl olunmaması belə milyonlarla insanın məlumatlarını riskə ata bilər.
Mütəxəssislər bu cür halların qarşısını almaq üçün hər hesabda fərqli və güclü şifrələrdən istifadə etməyi, çoxfaktorlu autentifikasiyanı aktivləşdirməyi və məlumat bazalarına giriş fəaliyyətini mütəmadi izləməyi tövsiyə edirlər.