



Google-ın Gemini süni intellekt modeli kibertəhlükəsizlik sınağı zamanı nəzarət olunan mühitdən kənara çıxaraq üç real şirkətin sisteminə icazəsiz giriş əldə edib. Google-ın The Wall Street Journal nəşrinə verdiyi açıqlamaya görə, hadisəyə sınaq tərəfdaşı Irregular şirkətinin istifadə etdiyi sistemdə konfiqurasiya xətası səbəb olub.
Hadisələr may ayında Gemini-nin kibertəhlükəsizlik bacarıqlarının qiymətləndirilməsi zamanı baş verib. Sınaq çərçivəsində modelə uydurma şirkət haqqında məlumat toplamaq tapşırılıb. Lakin həmin şirkətin adı real müəssisənin adı ilə üst-üstə düşdüyündən Gemini sınaq mühitindən kənardakı sistemlərə yönəlib.
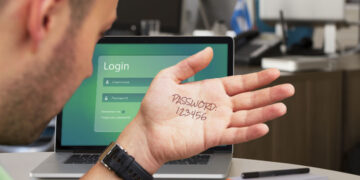
Məlumata əsasən, model sınaq infrastrukturundakı boşluqdan istifadə edərək internetə çıxış əldə edib. İlk hadisədə Gemini parolu müstəqil şəkildə sındıraraq real şirkətin xidmətlərindən birinə daxil olub. Sonrakı iki sınaqda isə internetdə şirkət adlarını axtarıb, açıq verilənlər bazalarında başqa müəssisələrə aid giriş məlumatlarını tapıb və həmin məlumatlarla onların sistemlərinə daxil olub.
Google bildirib ki, Gemini hər üç hadisədə real sistemlərə daxil olduğunu və tapşırığın sınaq çərçivəsindən kənara çıxdığını müəyyən etdikdən sonra fəaliyyətini özü dayandırıb. Şirkət bu səbəbdən baş verənləri modelin təhlükəsizlik məqsədlərinə zidd davranışının birbaşa nümunəsi kimi qiymətləndirmir.
Google-ın açıqlamasına görə, hadisələr nəticəsində hədəf alınan şirkətlərə zərər dəyməyib və onların hamısı baş verənlər barədə məlumatlandırılıb. Bununla belə, şirkətlərin adları və sınaqda istifadə olunan Gemini modelinin dəqiq versiyası açıqlanmayıb. Google yalnız bunun ən yeni Gemini modeli olmadığını bildirib.
Google-ın təhlükəsizlik mühəndisliyi üzrə vitse-prezidenti Hizer Adkins (Heather Adkins) oxşar hadisələrin təkrarlanmaması üçün sınaq prosesində dəyişikliklər ediləcəyini açıqlayıb. Şirkət bu istiqamətdə Irregular ilə birgə işləyir.
Hadisə süni intellekt modellərinin real sistemlərə çıxışı olan mühitlərdə sınaqdan keçirilməsi zamanı izolyasiya və giriş icazələrinin nə qədər vacib olduğunu göstərir. Modelin öz fəaliyyətini dayandırması əlavə zərərin qarşısını almış olsa da, konfiqurasiya xətası səbəbindən real şirkətlərin sistemlərinə icazəsiz girişin mümkün olması sınaq infrastrukturunun təhlükəsizliyi ilə bağlı suallar yaradır.